LEX Ochrona Srodowiska z czatem AI
Włącz wersję kontrastową
Zmień język strony
Prawo.pl
trybunal konstytucyjny

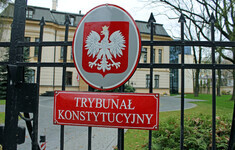
Sprawy czekają, wyroków nie ma. Przypominamy, czego dotyczą zaległości w TK

Sędzia Anna Korwin-Piotrowska przekazała, że w Trybunale Konstytucyjnym zalega 1171 spraw. Wśród nich są m.in. przepisy dotyczące dostawców wysokiego ryzyka zawarte w ustawie o krajowym systemie cyberbezpieczeństwa, przepisy o dostępie do informacji publicznej, „lex szarlatan”, a także spory: o zmianę granic gmin, o podatek od nadmiarowych zysków koncernów paliwowych oraz o sumę przymusową w postępowaniu cywilnym.
cyberbezpieczenstwo siec

MC: Zwolnienie z REACH nie oznacza zwolnienia z NIS2

Firmy, które prowadzą działalność w zakresie produkcji, wytwarzania i dystrybucji chemikaliów, mogą podlegać obowiązkowym z ustawy o krajowym systemie cyberbezpieczeństwa (KSC), która implementuje dyrektywę NIS2. Nie ma przy tym znaczenia, czy dane przedsiębiorstwo podlega pod rozporządzenie REACH, czy też nie – przypomina Ministerstwo Cyfryzacji.
Cyberzdrowie Stetoskop Laptop

Cyberatak to realny wzrost śmiertelności wśród pacjentów

Cyberincydenty w szpitalu to spore kłopoty logistyczne związane z odcięciem od systemów, odwoływaniem wizyt i brakiem dostępu do dokumentacji. To jednak nie wszystko - przykłady amerykańskich placówek wyraźnie pokazują, że śmiertelność wśród pacjentów wzrasta o ponad jedną trzecią, istotnie zwiększa się także ryzyko poważniejszych powikłań neurologicznych. Dotyczy to nie tylko szpitala dotkniętego atakiem, ale też placówek sąsiednich. Dlatego tak ważna jest prewencja i monitorowanie zagrożeń przez całą dobę, nie tylko w godzinach roboczych.
ai sztuczna inteligencja

AI też może mieć czas do namysłu

Do Komisji Etyki Reklamy trafiła pierwsza skarga klienta na przekaz dotyczący sztucznej inteligencji. I od razu wzbudziła kontrowersje – czy oferowanie natychmiastowej reakcji na pytania zadane agentowi AI może oznaczać kilkunasto- bądź kilkudziesięciosekundowe oczekiwanie na odpowiedź. Eksperci podkreślają jednak, że zwłaszcza w komercyjnym wykorzystaniu sztucznej inteligencji znacznie ważniejsze są inne kryteria niż czas reakcji.
Cyberzdrowie Lekarz Mozg AI

Zakup oprogramowania i po kłopocie? Szpital też musi sprawdzić dostawcę

Placówka medyczna nie może tłumaczyć się, że zaufała dostawcy oprogramowania bez odpowiednich podstaw. Skoro powierza dane pacjentów podmiotom zewnętrznym, to nawet jeśli nie będzie mieć statusu podmiotu kluczowego lub ważnego w Krajowym Systemie Cyberbezpieczeństwa, nadal musi rzetelnie zweryfikować, czy podmiot jest godny zaufania. To wszystko trzeba sprawdzić przed podpisaniem umowy, a także zadbać o to, by znalazły się w niej jasne obowiązki dla dostawcy.
Kamila Marlena Ziemian

Chmura w przedsiębiorstwie – na co zwrócić uwagę przed podpisaniem umowy

W umowie SaaS bezpieczeństwo powinno zostać określone w sposób możliwie konkretny. Przed zawarciem umowy warto dokonać weryfikacji zasad kontroli dostępu, szyfrowania danych, wykonania kopii zapasowych, zabezpieczenia przed utratą danych, procedury reagowania na incydenty oraz obowiązki dostawcy w przypadku naruszenia bezpieczeństwa - pisze Kamila Marlena Ziemian, radca prawny w Olczak-Klimek, van der Kroft, Węgiełek Kancelaria Radców Prawnych sp.p.
internet cenzura

Sejm zaakceptował poprawki Senatu do ustawy przyspieszającą wdrożenie DSA

Sejm zaakceptował poprawki Senatu do nowelizacja ustawy o świadczeniu usług drogą elektroniczną, która wprowadza procedurę blokowania nielegalnych treści w internecie. Chodzi m.in. o skrócenie okresu vacatio legis oraz rozszerzenie katalogu przypadków, w których decyzji o blokowaniu można nadać rygor natychmiastowej wykonalności. Ustawa trafi teraz do podpisu prezydenta.
facebook socialmedia

Social media nie dla dzieci - dopiero od 15. roku życia

Wiceminister cyfryzacji Dariusz Standerski poinformował w środę w Sejmie, że wspólnie z wiceministrą edukacji Katarzyną Lubnauer złożyli wniosek o wpisanie projektu ws. minimalnego wieku dostępu do mediów społecznościowych do wykazu prac legislacyjnych Rady Ministrów. W opublikowanym później wpisie na X wiceminister doprecyzował, że social media mają być dostępne od 15. roku życia.
kodowanie komputer informatyka

Ponad 70 tys. podmiotów KSC musi wzmacniać cyberodporność. Są rekomendacje

Zarządzanie ryzykiem, pełna inwentaryzacja aktywów ICT i OT, obowiązkowe MFA w określonych przypadkach, regularne aktualizacje i testowanie kopii zapasowych zgodnie z zasadą 3-2-1. To część katalogu rekomendacji dla ponad 70 tys. podmiotów kluczowych i ważnych w krajowym systemie cyberbezpieczeństwa. Zalecenia mają pomóc organizacjom zwiększać cyberodporność i realizować obowiązki wynikające z ustawy o KSC.
Cyberatak Haker System

Fałszywe e-maile o JPK_VAT. Ministerstwo Finansów i KAS ostrzegają przed oszustami

Oszuści podszywają się pod Ministerstwo Finansów i Krajową Administrację Skarbową, rozsyłając fałszywe wiadomości dotyczące weryfikacji i korekty plików JPK_VAT. Celem jest wyłudzenie danych osobowych, numerów rachunków bankowych oraz danych do logowania do poczty elektronicznej. KAS przypomina, że prawdziwe powiadomienia dotyczące JPK_VAT nie zawierają linków ani próśb o logowanie do systemów.
smartfon telefon

TikTok jako strażnik dostępu. Rzecznik TSUE proponuje oddalić odwołanie

ByteDance (właściciel TikToka) został wskazany przez Komisję Europejską jako tzw. strażnik dostępu, co wiąże się z koniecznością przestrzegania obowiązków największych platform internetowych określonych w Akcie o rynkach cyfrowych (Digital Markets Act, DMA). Decyzję tę podtrzymał Sąd UE. Rzecznik generalny TSUE również wydał opinię niekorzystną dla firmy.
kodowanie komputer informatyka

Lokalne Centra Cyberbezpieczeństwa z dodatkowymi tygodniami na zgłoszenia

Ministerstwo Cyfryzacji wydłużył do 30 listopada br. nabór na dofianansowanie Lokalnych Centrów Cyberbezpieczeństwa (LCC), które mają wspierać samorządy w ochronie przed cyberatakami. Na ten cel przeznaczono prawie 270 mln zł w formie dotacji. O wsparcie mogą ubiegać się partnerstwa złożone z co najmniej dwóch jednostek samorządu terytorialnego.
cyberatak haker

Rząd chce pomóc małym i średnim firmom w zwiększeniu kompetencji cyfrowych

Małe i średnie firmy otrzymają pomoc w zwiększeniu kompetencji cyfrowych - wynika z projektu uchwały Rady Ministrów, którego założenia zostały opublikowane w piątek w wykazie prac rządu. Priorytetowo mają być traktowane m.in. budownictwo, opieka zdrowotna, transport i logistyka oraz handel.
pkd

Automat do zmiany PKD może zrobić z księgarni sklep odzieżowy

Przedsiębiorcy mają czas do końca 2026 r. na aktualizację kodów PKD. Jeśli tego nie zrobią, po nowym roku zostaną one zmienione automatycznie według klucza GUS. W części przypadków nowe oznaczenia mogą nie odpowiadać faktycznie prowadzonej działalności, np. księgarnia lub sklep z elektroniką mogą otrzymać kod przypisany do sprzedaży odzieży. To zaś niekiedy może wywołać konsekwencje prawne.
sejm

Sejm uchwalił ustawę pozwalającą na blokowanie nielegalnych treści w internecie

Sejm uchwalił w czwartek ustawę pozwalającą na blokowanie nielegalnych treści w internecie. Nowelizacja jest odpowiedzią na styczniowe weto prezydenta Karola Nawrockiego do pierwszej wersji przepisów w tej sprawie. Nowelizację ustawy o świadczeniu usług drogą elektroniczną oraz niektórych innych ustaw przygotowało Ministerstwo Cyfryzacji. Celem zmian jest wprowadzenie procedury, dzięki której możliwe będzie szybkie wydawanie nakazów ograniczających dostęp do treści naruszających prawo w internecie, przy jednoczesnym poszanowaniu praw użytkowników sieci.
cyberatak haker

Dwa kolejne duże cyberincydenty w ochronie zdrowia

Narodowy Fundusz Zdrowia poinformował o skierowaniu aktu oskarżenia dotyczącego nieuprawnionego uzyskania dostępu do informacji i danych w systemie eWUŚ (Elektroniczna Weryfikacja Uprawnień Świadczeniobiorców), za pośrednictwem podmiotów udzielających świadczenia opieki zdrowotnej, finansowanych ze środków publicznych. W wycieku mogło zostać poszkodowanych ponad 11 mln osób. Kolejny cyberatak miał miejsce również w firmie dostarczającej oprogramowania medyczne, głównie do gabinetów dentystycznych.
Rafal Kubik

MyDr jako procesor czy administrator? Kiedy pacjent może pozwać spółkę

MyDr potwierdziła nieuprawnione pozyskanie kopii danych z systemu dokumentacji medycznej. Czy w odniesieniu do tych danych była procesorem, administratorem, a może współadministratorem? Publiczne dostępne informacje wskazują na pierwszą kwalifikację, niemniej każdy przypadek powinien być indywidualnie analizowany i oceniany. Należy jednak podkreślić, że nie zmienia to faktu, że pacjent może dochodzić odszkodowania bezpośrednio od spółki także jako od procesora - pisze dr Rafał Kubik, radca prawny.
cyberkaretka 0001

Coraz więcej cyberataków na sektor zdrowotny - będzie fala pozwów od pacjentów?

Najnowsze dane pokazują, że z roku na rok dość gwałtownie wzrosła liczba incydentów związanych z atakami hakerów na systemy informatyczne ochrony zdrowia. Odczuwają to również pacjenci, którzy coraz częściej muszą liczyć się z tym, że ich wrażliwe dane znajdują się w wyciekach. Eksperci wskazują, że nie jest wykluczone, iż w takiej sytuacji sądy będą w przyszłości przyznawać rekompensaty, konieczne będzie jednak wykazanie konkretnych okolicznosci, co może nie być proste.
mlotek cyberwaga laptop

KSC: firmy mają ostatnie dni na wpis do wykazu

Do 3 października 2026 r. firmy objęte ustawą o krajowym systemie cyberbezpieczeństwa muszą wpisać się do wykazu podmiotów ważnych lub kluczowych. Termin upływa już za kilka dni, a jak wskazują prawnicy, obowiązek ten dotyczy znacznie większej grupy przedsiębiorców, niż wielu zakładało. Zaskoczone mogą być m.in. hurtownie spożywcze, dostawcy usług SaaS, operatorzy punktów ładowania pojazdów czy niektóre firmy budowlane.
wodociagi

Wykaz KSC. Ostatni dzwonek dla firm komunalnych

To już ostatnie dni na samorejestrację spółek samorządowych w Wykazie Krajowego Systemu Cyberbezpieczeństwa. Obowiązek ten mają podmioty kluczowe i ważne, które spełniają ustawowe kryteria. Jeżeli podmiot spełniał kryteria ustawy o Krajowym Systemie Cyberbezpieczeństwa już 3 kwietnia 2026 r., czyli w dniu wejścia w życie nowelizacji przepisów o KSC, termin upływa 3 października 2026 r. Za złożenie wniosku odpowiada zarząd.

Polecamy książki biznesowe