Coraz więcej cyberataków na sektor zdrowotny - będzie fala pozwów od pacjentów?
Najnowsze dane pokazują, że z roku na rok dość gwałtownie wzrosła liczba incydentów związanych z atakami hakerów na systemy informatyczne ochrony zdrowia. Odczuwają to również pacjenci, którzy coraz częściej muszą liczyć się z tym, że ich wrażliwe dane znajdują się w wyciekach. Eksperci wskazują, że nie jest wykluczone, iż w takiej sytuacji sądy będą w przyszłości przyznawać rekompensaty, konieczne będzie jednak wykazanie konkretnych okolicznosci, co może nie być proste.
Jak podczas spotkania z dziennikarzami wskazał Jeremi Olechnowicz, dyrektor Pionu Eksploatacji Systemów Teleinformatycznych w Centrum e-Zdrowia, liczba cyberataków w sektorze ochrony zdrowia w Polsce, ale także na świecie, znacząco się zwiększa. Od początku roku do końca września w kraju odnotowano już 1379 incydentów, a wiec niemal tyle, ile przez cały ubiegły rok (wówczas było to 1441 zdarzeń). Ta wzrostowa tendencja utrzymuje się od 2021 r. Widać to także w porównaniu konkretnych miesięcy – w okresie styczeń-sierpień w 2025 r. odnotowano 946 incydentów, w tym roku to już 1211, a więc liczby te są o ok. 28 proc. wyższe.
Zalecenia jako prawo, ale to potrwa
Jeśli chodzi o przyczyny, w tym roku najczęściej cyberprzestępcy wykorzystywali oszustwa sieciowe (takie jak phishing), które stały się początkiem 389 incydentów. Wysoko na liście są także istniejące w systemach podatności (czyli luki w zabezpieczeniach) oraz wycieki poświadczeń, a także ataki typu ransomware. Eksperci podkreślają, że widać wyraźnie, iż rośnie złożoność i liczba ataków, zwłaszcza na sektor zdrowotny, w którym przetwarzane są wyjątkowo wrażliwe dane pacjentów. Widać to zwłaszcza w ostatnich miesiącach, w których doszło już do trzech dużych wycieków danych medycznych, których ofiarą padli m.in. dostawcy oprogramowania do obsługi dokumentacji medycznej, którzy obsługują znaczącą część placówek zdrowotnych działających na rynku (MyDr, Medyc, a w ostatnich dniach ofiarą ataku padły również systemy Enel-Med.).
Cyberbezpieczeństwo musi być i jest jedną z podstawowych wartości ery cyfryzacji. Więcej usług dostępnych online to wygoda dla pacjenta, ale też wspólna odpowiedzialność instytucji państwowych, kierowników placówek i dostawców oprogramowania. Każdy z nas ma lub będzie miał kontakt z ochroną zdrowia. Dziś pozyskiwanie danych to nowe złoto dla cyberprzestępców. Trwa także wojna hybrydowa. Dlatego tylko współpraca różnych podmiotów może zapewnić bezpieczeństwo danych ochrony zdrowia – podkreślał Tomasz Maciejewski, wiceminister zdrowia.
Czytaj też w LEX: Cyberbezpieczeństwo a ochrona danych osobowych – granice i punkty wspólne >
Jak wskazano na spotkaniu, obecnie w Polsce jest 46 prywatnych podmiotów, które zajmują się dostarczaniem oprogramowania do placówek. Przedstawiciele resortu zdrowia podkreślali przy tym, że podział na podmioty „publiczne” i „prywatne” nie jest jednak w tym przypadku zbyt praktyczny, ponieważ placówki i tak integrują się z systemem P1, czyli tym, w którym zawarte są wszystkie informacje m.in. o zdarzeniach medycznych i e-receptach. Łukasz Sosnowski, dyrektor Departamentu e-Zdrowia MZ, zaznaczył, że z tego względu CSIRT CeZ przygotował i na bieżąco aktualizuje podstawowe zalecenia dotyczące systemów integrujących się z P1, przede wszystkim z zakresu uwierzytelniania tożsamości i dostępności. Są one skierowane do: producentów oprogramowania, dostawców platform IT oraz operatorów systemów wspierających świadczenie usług zdrowotnych, w tym systemów integrujących się z platformą e-zdrowia P1 lub systemami placówek medycznych. Obejmują ochronę danych, ludzi, aplikacji, API, infrastruktury, dostawców i podwykonawców i ciągłość działania usług.
Czytaj też w LEX: Najczęstsze cyberoszustwa wymierzone w pracowników wraz z przykładami >
Cyberkaretka postawi szpital na nogi
Jak sama nazwa wskazuje, zalecenia nie są jednak obowiązującym źródłem prawa, a ich przestrzeganie nie może być w żaden sposób egzekwowane. To ma się jednak zmienić, ponieważ resort zdrowia chce wykorzystać już obowiązujące przepisy, by wzmocnić odpowiedzialność zewnętrznych podmiotów. Chodzi o art. 8b ustawy o systemie informacji w ochronie zdrowia, który określa minimalne wymagania techniczne i funkcjonalne wobec rejestrów medycznych. Daje on możliwość, by wobec usługodawców i podmiotów prowadzących rejestry medyczne nałożyć obowiązek zapewnienia zgodności swoich systemów teleinformatycznych z minimalnymi wymaganiami technicznymi i funkcjonalnymi zamieszczanymi w Biuletynie Informacji Publicznej MZ. Przepis przewiduje, że od daty publikacji może to nastąpić dopiero w terminie 9 miesięcy. Wcześniej natomiast konieczne są trzymiesięczne konsultacje. Dlatego, jak ocenił Sosnowski, realnie egzekwowanie wymogów przygotowanych w CeZ nastąpi zapewne nie wcześniej, niż za rok. Równocześnie prace nad tzw. „cyber piątką” są finalizowane w resorcie cyfryzacji – zgodnie z ostrożnymi informacjami, już w najbliższym czasie nowe przepisy mają zostać zaprezentowane podczas posiedzenia rządu.
Kiedy incydent cyberbezpieczeństwa staje się naruszeniem danych osobowych – kumulacja obowiązków z UKSC i RODO - czytaj w LEX >
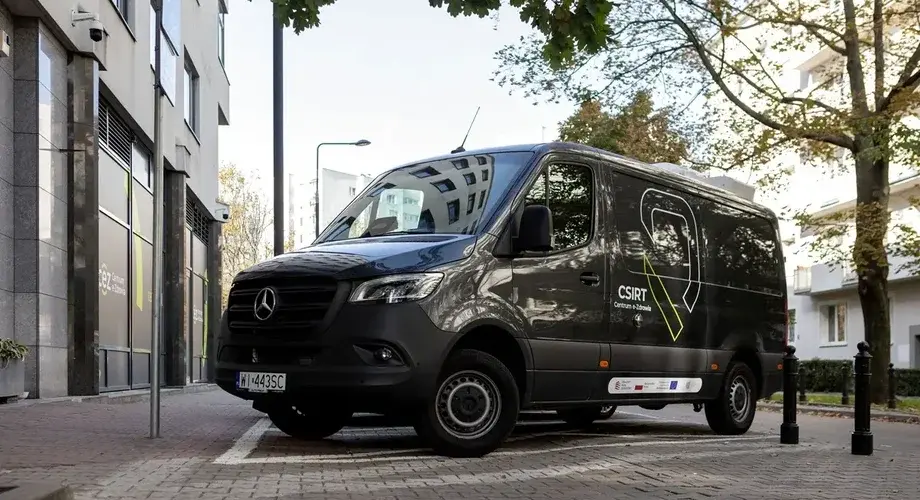
Jednocześnie przedstawiciele CeZ przedstawili nowe narzędzie, które ma pomóc szpitalom i innym placówkom medycznym, które w przyszłości padną ofiarą cyberataku. Problem w takich sytuacjach polega na tym, że w takich sytuacjach cała szpitalna infrastruktura techniczna staje się „brudna”, „skompromitowana” – a więc potencjalnie zainfekowana, nawet jeśli część sprzętu wciąż działa. To często doprowadza do paraliżu placówki, co najmniej organizacyjnego, choć na świecie już zdarzają się przypadki, w których staje się to realnym zagrożeniem dla zdrowia i życia pacjentów, bo działać przestaje także aparatura. W tych wszystkich problemach placówkom ma pomagać cyberkaretka, czyli specjalistyczny pojazd, wyposażony w autonomiczne źródła zasilania, zaawansowane systemy łączności satelitarnej i 5G oraz mobilną infrastrukturę teleinformatyczną. Ma być to tymczasowe „centrum dowodzenia”, które zastąpi szpitalny sprzęt w momencie, gdy stanie się on całkowicie niedostępny. Warto przypomnieć, że pomoc specjalistów CSIRT CeZ, w tym wyjazd i pomoc cyberkaretki, jest dla podmiotu medycznego całkowicie bezpłatny. Zdarzenie musi jednak zostać zgłoszone za pomocą dostępnych środków komunikacji, działających przez całą dobę.
Czytaj też w LEX: Naruszenia ochrony danych osobowych – ocena naruszenia, obowiązki ADO >
Pozew po wycieku danych - czy to może się udać?
W obliczu rosnącej liczby cyberataków pojawiają się też pytania o odpowiedzialność i ewentualne odszkodowania bądź zadośćuczynienia dla pacjentów. Część osób próbuje już nawet kierować wezwania do zapłaty konkretnych kwot, czy to do spółki odpowiadającej za oprogramowanie, czy też konkretnej placówki medycznej. Dr Rafał Kubik, radca prawny, ocenia, że każdy przypadek powinien być indywidualnie analizowany i oceniany, ale nie zmienia to faktu, że pacjent może dochodzić odszkodowania bezpośrednio od spółki także jako od procesora.
- Art. 82 RODO pozwala dochodzić naprawienia szkody od administratora oraz procesora. Pacjent może więc pozwać MyDr bezpośrednio również wtedy, gdy przy wykradzionej kopii spółka była wyłącznie procesorem. Nie musi najpierw pozywać placówki ani wykazywać współadministracji. Musi natomiast powiązać szkodę z naruszeniem obowiązku nałożonego na procesora przez RODO lub działaniem poza zgodnymi z prawem instrukcjami administratora albo wbrew nim (art. 82 ust. 2) – wyjaśnia ekspert.
Dr Kubik zaznacza jednak jednocześnie, że na razie nie jest przesądzone, iż spółka w ogóle dopuściła się zaniedbań – sam fakt, że padła ofiarą wycieku, jeszcze o tym nie przesądza. Takie stanowisko przyjął też Trybunał Sprawiedliwości Unii Europejskiej w sprawie C-340/21, w której stwierdził, że sam dostęp osoby trzeciej nie dowodzi nieodpowiedniości zabezpieczeń. Postępowania w sprawach wycieków są obecnie prowadzone m.in. przez Centralne Biuro Zwalczania Cyberprzestępczości.
Zobacz w LEX: Wyrok TSUE C-34021 - wykorzystanie przez osoby trzecie danych osobowych jako szkoda niemajątkowa >
Jak wyjaśnia ekspert, pacjent, który chciałby uzyskać ewentualną rekompensatę od firmy, a którego dane zostały naruszone, nie musi czekać na wyłudzenie kredytu na jej nazwisko, czy też posiadać diagnozy lekarskiej potwierdzającej stres. - Przy ujawnieniu PESEL i telefonu przykładem jest utrzymujący się lęk przed kradzieżą tożsamości, zaburzenia snu czy ciągłe sprawdzanie zobowiązań. Gdy przejęto notatki lekarskie, znaczenie może mieć poczucie utraty intymności, obawa przed ujawnieniem leczenia bliskim lub pracodawcy albo zmiana sposobu korzystania z opieki – wskazuje dr Kubik.
Ekspert ocenia przy tym, że największe szanse na uzyskanie naprawienia krzywdy za szkodę niemajątkową ma pacjent, który potwierdzi zawartość swojego rekordu, wykaże konkretną krzywdę oraz uchybienie powiązane z jej powstaniem.
Czytaj też w LEX: Komunikowanie decyzji Prezesa Urzędu Ochrony Konkurencji i Konsumentów – granice polityki informacyjnej organu regulacyjnego >
Linki w tekście artykułu mogą odsyłać bezpośrednio do odpowiednich dokumentów w programie LEX. Aby móc przeglądać te dokumenty, konieczne jest zalogowanie się do programu. Dostęp do treści dokumentów LEX jest zależny od posiadanych licencji.